Falha crítica no PHP: o que fazer na sua loja WooCommerce
Falha crítica no PHP atinge lojas WooCommerce. Não é plugin: a correção é no servidor. Veja como checar a versão e o que pedir à hospedagem.

Se você tem uma loja WooCommerce, hoje tem uma tarefa que não pode ficar para amanhã: confirmar que o PHP do seu servidor foi atualizado.
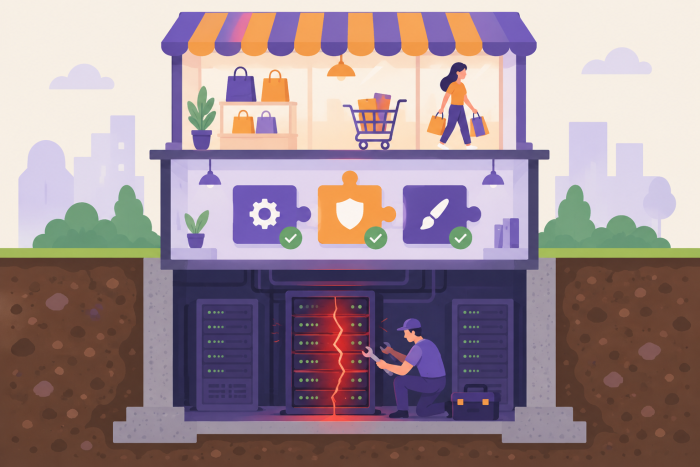
Nesta quarta, 21 de outubro, o PHP publicou correções para duas falhas críticas. E quero deixar uma coisa bem clara logo de cara: a falha está no próprio PHP. Não está em plugin, não está em tema, não está no WooCommerce nem no WordPress. Atualizar os plugins da loja não resolve. A correção acontece no servidor.
O que aconteceu
O PHP é a linguagem que roda por baixo do WordPress e do WooCommerce. Toda vez que alguém abre uma página da sua loja, é o PHP que monta essa página no servidor.
Segundo o aviso de segurança publicado no site oficial do PHP, as duas falhas (CVE-2026-109618 e CVE-2026-109619) podem permitir execução remota de código sem login. Em português: alguém de fora, sem usuário nem senha, consegue rodar comandos no servidor da sua loja. As duas receberam nota 9,2 de 10 na escala de gravidade (CVSS).
E não é coisa teórica. A Patchstack relatou casos de exploração enviados por empresas de hospedagem parceiras ainda na madrugada. A Qualys conta que o Cloudflare já registrou tráfego de ataque mirando essas falhas, inclusive com tentativas de driblar as proteções dele. Os pesquisadores também mostraram que dá para ler pedaços da memória do servidor, onde ficam senhas, tokens e chaves de API.
Pense no que tem na memória de uma loja: chave do gateway de pagamento, token do Melhor Envio, senha do banco de dados.
Por que atualizar plugin não resolve
Essa é a parte que mais vai confundir, então vou insistir.
Quase sempre que falo de segurança aqui no blog, o assunto é plugin. Faz sentido: segundo a própria Patchstack, a grande maioria das falhas do ecossistema WordPress aparece em plugins. Eu falei disso em WooCommerce é inseguro?.
Desta vez é diferente. A falha está um andar abaixo. Uma loja com todos os plugins em dia, tema atualizado e WooCommerce na última versão continua exposta se o PHP do servidor não foi corrigido. E o contrário também vale: não existe plugin que conserte isso. A Patchstack inclusive recomenda desconfiar de plugin “de correção” ou de trecho de código copiado da internet prometendo resolver.
Quem corrige é quem cuida do servidor. Na maioria das lojas, é a hospedagem.
Quais versões estão corrigidas
O PHP lançou estas versões com a correção:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
O número que importa é o último. Não basta estar no 8.3. Precisa estar no 8.3.36 ou mais novo.
E tem um detalhe: algumas hospedagens usam pacotes do Linux que recebem a correção sem mudar o número da versão. Por isso o número sozinho nem sempre conta a história inteira. Na dúvida, a pergunta para a hospedagem é direta (está mais abaixo).
E quem está no PHP 7.4, 8.0 ou 8.1?
Aqui a coisa complica. Essas versões já não recebem atualização do projeto PHP. Os próprios pesquisadores dizem que as falhas atingem versões bem antigas também.
O PHP chegou a divulgar o código da correção para 7.4, 8.0 e 8.1, e algumas distribuições e empresas de suporte estendido podem aplicar. Mas, se a sua loja está numa dessas versões, a resposta honesta é: passou da hora de subir de versão.
Hoje mesmo eu falei aqui sobre o que atualizar antes da Black Friday e comentei que o WooCommerce vai exigir PHP 8.1 a partir da versão 11.6. Eu tinha sugerido deixar a troca de PHP para dezembro, com calma. Para quem está em versão sem suporte, essa falha muda a recomendação: converse com a hospedagem agora. O WooCommerce recomenda PHP 8.3 ou mais novo, e eu iria direto para ele. O 8.2 sai de suporte em 31 de dezembro de 2026, então não vale a pena parar nele.
Sim, é mudança perto da Black Friday. Mas, entre uma troca de PHP testada com calma em outubro e um servidor aberto em novembro, eu fico com a troca.
Como ver a versão do PHP da sua loja
Dá para ver pelo painel, sem acessar o servidor:
WooCommerce -> Status -> Status do sistema. Na seção “Ambiente do servidor”, procure “Versão do PHP”.
Outro caminho: Ferramentas -> Saúde do site -> Informações -> Servidor.
Se aparecer 8.2.35, 8.3.36, 8.4.27, 8.5.12 ou maior dentro do mesmo ramo, ótimo. Se aparecer um número menor, fale com a hospedagem.
A mensagem para mandar para a hospedagem
Pode copiar e adaptar:
Olá! O PHP publicou hoje correções para as falhas CVE-2026-109618 e CVE-2026-109619 (versões 8.2.35, 8.3.36, 8.4.27 e 8.5.12). O servidor do meu site [seu domínio] já está com a correção aplicada? Os processos do PHP foram reiniciados depois da atualização? Se ainda não, qual é a previsão?
A pergunta sobre reiniciar os processos não é exagero. A Qualys lembra que não adianta instalar o pacote novo se o PHP que está rodando continua sendo o antigo.
Se você tem VPS ou servidor próprio e é você (ou um freelancer) quem cuida, a tarefa é sua: atualizar o pacote do PHP, reiniciar o PHP-FPM ou o Apache e conferir a versão de novo. Não esqueça do site de testes (staging), se tiver um. Ele também é uma porta.
Se a hospedagem demorar a responder ou disser que não tem previsão, isso também é uma resposta. Guarde para quando for renovar o plano.
Depois de corrigir, vale uma conferida
Como houve exploração antes de muita gente conseguir atualizar, a Patchstack recomenda tratar servidores afetados como possivelmente comprometidos. Para uma loja pequena ou média, eu faria pelo menos isto:
- Trocar a senha do painel do WordPress dos administradores.
- Gerar chaves novas nos serviços que ficam salvos no site, principalmente gateway de pagamento e integrações de frete.
- Olhar a lista de usuários administradores e apagar qualquer um que você não reconheça.
- Confirmar que existe um backup recente e que ele está fora do servidor.
Se algo estranho aparecer, como redirecionamento para outro site, usuário novo ou arquivo desconhecido, chame quem cuida da sua hospedagem antes de sair apagando coisa.
Quem não quer pensar nisso
Eu entendo o lojista que lê um post desses e pensa: “eu só queria vender”. É exatamente o tipo de trabalho que não aparece no faturamento e que ninguém quer fazer numa quarta-feira qualquer.
Por isso, além dos plugins, a gente mantém a Rishi, uma loja virtual gerenciada: a equipe cuida da hospedagem, das atualizações e da segurança, e o lojista cuida dos produtos e das vendas. Nesta falha do PHP, a correção já foi aplicada em todas as lojas dos nossos clientes.
Se você prefere continuar na sua hospedagem, também está tudo certo. A tarefa só muda de dono: alguém precisa responder hoje à pergunta “o PHP da minha loja está corrigido?”.
Para finalizar
Três coisas para fazer agora: ver a versão do PHP no painel, mandar a mensagem para a hospedagem e trocar as senhas e chaves principais depois da correção.
E repito, porque é o que mais vai gerar confusão: a falha é no PHP. Seus plugins não têm culpa nessa história, e atualizar plugin não fecha essa porta.
A sua hospedagem já respondeu?
Sobre o autor
Fernando Acosta
Publicitário e desenvolvedor WordPress especializado em WooCommerce. Crio plugins e compartilho soluções baseadas em problemas reais de lojas virtuais.
Continue explorando
Outras soluções práticas
Como integrar Elementor com Mautic
Um dos meus plugins favoritos é o Elementor. Embora eu trabalhe focado com plugins para WooCommerce, uso Elementor para criar páginas rapidamente. O meu…
Ler artigoComo atualizar temas e plugins premiums de forma simplificada no WordPress
Aqui no meu site eu vendo alguns plugins para WooCommerce e todos eles possuem atualizações automáticas. Ou seja: sempre que eu lanço novos recursos…
Ler artigoAcelere o seu site criando um cache do avatar dos usuários
Por padrão, todas as imagens de comentários e fotos de perfil em geral no WordPress ficam hospedadas no Gravatar. Se ao comentar em algum…
Ler artigoPlugins WooCommerce realmente úteis